
Modul 7 · 7.3
Dit domænes tekniske sundhed
Modul 7: Hold domænet sikkert og sundt · Læsetid: 8 minutter
Læringsmål: Efter denne lektion kan du tjekke, om nameserverne, DNSSEC og henvisningen for dit domæne er i orden, og du ved, hvordan du holder øje med det løbende.
Centrale begreber: nameservere hos registryen, zone, udløbne nameservere, DNSSEC-kæde, det bare navn og www, Domænesundhed, overvågning
Sundt registreret er ikke det samme som sundt
I de tidligere moduler handlede det om registreringen: hvem der er indehaver, om navnet bliver fornyet, og om det er sikkert. Men et domæne, der er pænt registreret og betalt, kan alligevel ikke virke. Så ligger problemet i teknikken omkring det.
Denne lektion gennemgår de fire punkter, der hører til selve navnet: nameserverne hos registryen, selve nameserverne, DNSSEC og henvisningen til din hjemmeside. DNS-kurset går meget dybere ind i det. Her ser du især, hvad du som indehaver skal tjekke, og hvor du kan læse mere.
Nameservere hos registryen og zonen
Hos registryen står der ved dit domæne en lille liste med nameservere. Det er den adresse, resten af internettet går til for at slå dine records op. På de nameservere ligger zonen: selve dine records, som A-recorden for din hjemmeside og MX-recorden for din mail.
De to skal passe sammen. Står nameserverne fra udbyder A hos registryen, men har du lagt dine records ind hos udbyder B, så ser ingen de records. Det sker tit efter en flytning eller efter opsigelse af et hostingabonnement. Hvordan du ændrer nameservere, kan du læse i DNS-kurset, lektion 2.3: https://www.weboke.dk/dns-cursus/nameservers-wijzigen-en-glue-records
To regler gælder næsten overalt: du skal have mindst to nameservere, og de skal alle svare for dit domæne. En nameserver, der ikke svarer (længere), gør dit domæne langsomt eller utilgængeligt.
Nameservere er selv domænenavne
En nameserver hedder for eksempel ns1.provider.example. Det er også selv et navn under et domæne med sin egen indehaver og sin egen udløbsdato. Stopper udbyderen bag de nameservere, eller udløber det domæne, de hører under, så stopper dit domæne også. I værste fald registrerer en anden det domæne og bestemmer dermed, hvilke svar dit domæne giver.
Tjek derfor en gang imellem:
- om dine nameservere hører til en udbyder, du stadig er kunde hos;
- om du efter opsigelse af et abonnement eller en tjeneste ikke længere bruger nameservere fra den gamle udbyder;
- om dine egne nameservere (hvis du har dem) hører under et domæne, du selv holder godt øje med.
DNSSEC kort fortalt
Med DNSSEC bliver svarene fra dine nameservere signeret. Din registrar lægger en DS-record hos registryen: et fingeraftryk af din nøgle. Så kan alle tjekke, om et svar virkelig kommer fra dine nameservere. Det kaldes kæden: registryen peger på din nøgle, og din nøgle signerer dine records.
Den kæde skal være i orden. Passer DS-recorden hos registryen ikke længere til nøglerne på dine nameservere, så afviser resolvere, der tjekker DNSSEC, dine svar. For en stor del af dine besøgende virker dit domæne så slet ikke. Det sker især efter en flytning af dit domæne eller din DNS (lektion 6.2) og ved et nøgleskifte. En ødelagt kæde er altså værre end ingen DNSSEC.
Hvordan kæden præcis fungerer, og hvordan du tjekker den, står i DNS-kurset, lektion 8.1: https://www.weboke.dk/dns-cursus/dnssec-in-gewone-taal
Det bare navn og www
Det sidste punkt er det mest synlige: kommer en besøgende ind på din hjemmeside, både via det bare navn og via www? Begge kræver deres egen record. Mangler den ene, virker siden ikke for en del af de besøgende, selv om alt andet er i orden. I DNS-kurset kan du læse, hvordan du sætter det pænt op.
Tjek én gang eller hold løbende øje
Du kan selv gennemgå alt dette med onlineværktøjer. Hvilket værktøj du bruger til hvilket spørgsmål, står i DNS-kurset, lektion 8.3: https://www.weboke.dk/dns-cursus/online-dns-tools
Vil du gennemgå hele domænet fra top til bund, inklusive mail, så brug tjeklisten fra lektion 8.5: https://www.weboke.dk/dns-cursus/checklist-voor-je-eigen-domein
Et enkelt tjek er godt, men problemerne opstår netop senere: en opsagt tjeneste, et glemt nøgleskifte, en nameserver, der stopper. Lad derfor også dit domæne blive overvåget. En overvågningstjeneste tjekker jævnligt, om dit domæne og din hjemmeside virker, og advarer dig, hvis noget ændrer sig.
I praksis: sådan fungerer det hos WebOké
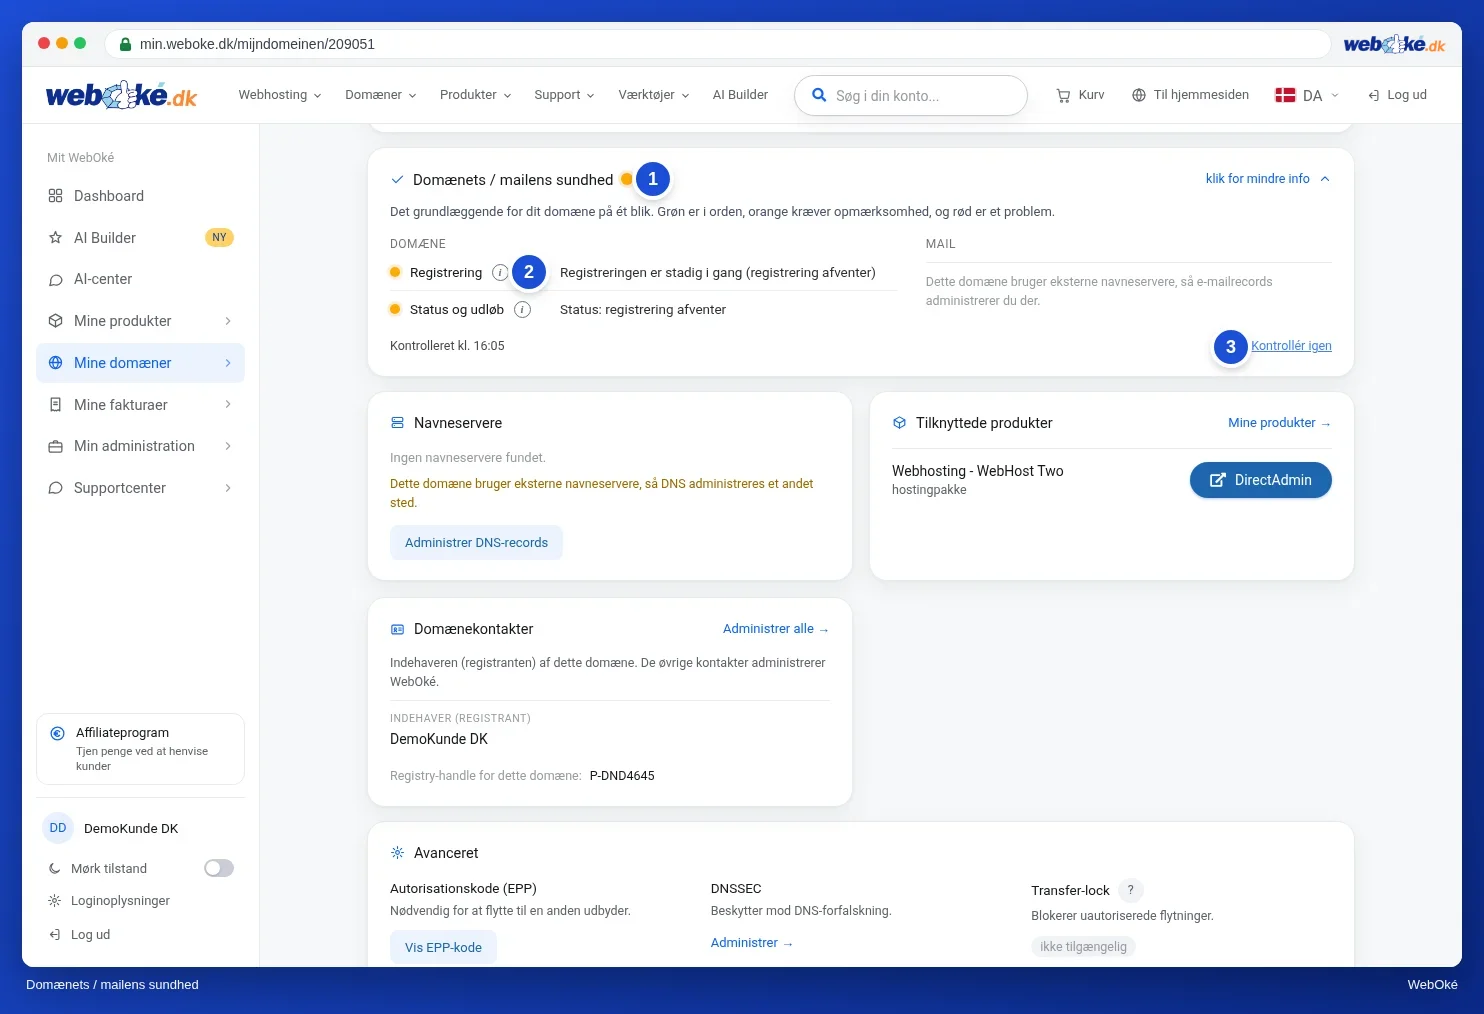
På domænesiden i Mit WebOké finder du kortet Domæne / E-mail sundhed. For hvert tjek ser du en grøn, orange eller rød prik med en forklaring og, hvor det er muligt, en knap til at rette fejlen. For ethvert domæne, også hvis det ikke ligger hos WebOké, kan du lave det samme tjek uden konto på https://www.weboke.dk/domaenets-sundhed. Hos andre registrarer og i selvstændige onlineværktøjer finder du lignende tjek.

Opsummering
- Nameserverne hos registryen skal pege på det sted, hvor din zone faktisk ligger, og de skal alle svare.
- Nameservere er selv domænenavne: stopper udbyderen, eller udløber det domæne, så stopper dit domæne også.
- En ødelagt DNSSEC-kæde er værre end ingen DNSSEC; vær især opmærksom efter en flytning.
- Både det bare navn og www skal føre til din hjemmeside.
- Ét tjek er ikke nok: lad dit domæne blive overvåget.
Quiz
Opgave
Opgave A7.3: Domænesundhed. Udfyld dit eget domænenavn (feltet domein). Eksempelnavne som example.com bliver afvist. Programmet laver de samme tjek som Domænesundhed for fire dele: nameserverne, DNSSEC, A-recorden for det bare navn og www.
Rød betyder en fejl, du skal rette, for eksempel en nameserver, der ikke svarer, eller en DNSSEC-kæde, der ikke er i orden. Orange er en advarsel eller et råd. Grøn er i orden. Du har bestået opgaven, når der ikke længere er noget rødt. Får du rødt, så læs forklaringen, ret fejlen hos den udbyder, hvor din DNS ligger, og prøv igen.
Læs mere
- WebOké vejledning 5.17: Domæne og mailens sundhed: kontrollér og ret problemer
- WebOké vejledning 14.1: Domænets sundhed (også uden konto)
- Virker din hjemmeside eller e-mail ikke efter en flytning eller DNS-ændring? Tjek dit domæne
- Få din hjemmeside overvåget: tilgængelighed, certifikat og domæne
- Gratis DNS-kursus 8.1: DNSSEC i almindeligt sprog