
Modul 2 · 2.3
Åbn vedhæftede filer sikkert
Modul 2: Læs mail · Læsetid: 9 minutter
Læringsmål: Efter denne lektion ved du, hvordan en vedhæftet fil sidder i en mail, hvilke typer filer der er farlige og hvorfor, hvordan du læser et filnavn, og hvad du gør, når du er i tvivl.
Centrale begreber: MIME, vedhæftet fil, base64, filtypenavn, eksekverbar fil, makro, html-vedhæftning, dobbelt filtypenavn, visning i browseren, en anden kanal
Sådan sidder en vedhæftet fil i en mail
Teknisk set er en mail kun tekst. Alligevel kan du sende billeder, pdf'er og regneark med den. Det kan du takket være MIME: en aftale om, hvordan en mail deles op i dele. En mail med en vedhæftet fil består af mindst to dele: beskedens tekst og filen. Hver del har sine egne headere, for eksempel:
Content-Type: application/pdf; name="offerte-bruidsboeket.pdf"
Content-Disposition: attachment; filename="offerte-bruidsboeket.pdf"
Content-Transfer-Encoding: base64

JVBERi0xLjcKJcfsj6IKNSAwIG9iago8PC9MZW5ndGggNiAwIFIvRmlsdGVy
...
Selve filen er omsat til tekst med base64: hver gang 3 bytes bliver til 4 tegn. Derfor bliver en vedhæftet fil cirka en tredjedel større undervejs. Mere om det i lektion 3.3. Med Mere > Vis kilde kan du selv se det i enhver mail med en vedhæftet fil.
Den vigtigste indsigt: filens navn og filtypen (Content-Type) vælger afsenderen. Ingen kontrollerer undervejs, om en fil, der hedder "factuur.pdf", også virkelig er en pdf. Navnet er en etiket, ikke et bevis.
Hvorfor nogle filer er farlige
En fil er farlig, hvis den kan gøre noget på din computer, så snart du åbner den. Et billede eller en almindelig pdf viser dig noget. Et program udfører kommandoer. Forskellen ligger i filtypenavnet: bogstaverne efter det sidste punktum i navnet. Ud fra det vælger din computer, hvilket program der åbner filen.
Disse typer åbner du kun, hvis du virkelig venter dem og har kontrolleret afsenderen via en anden kanal:
- Eksekverbare filer og scripts: .exe, .scr, .bat, .cmd, .js, .vbs, .hta. Det er programmer eller kommandoer. At åbne er at starte. En almindelig kunde, leverandør eller bank sender dig aldrig den slags på mail.
- Genveje og diskfiler: .lnk, .iso, .img. En .lnk kan starte en kommando. En .iso eller .img åbner Windows som et ekstra drev, og derinde ligger så ofte endnu et program eller en genvej. Angribere bruger den indpakning til at snyde virusscannere.
- Office-filer med makroer: .docm, .xlsm og lignende. En makro er et lille program i et dokument. Office blokerer som regel makroer i filer fra internettet, men angrebet går ud på at få dig til at slå dem til alligevel. Et dokument, der beder dig om at klikke på "Aktivér indhold" eller "Aktivér redigering" for at kunne se teksten, er et faresignal.
- Html-vedhæftninger: .html eller .htm. Dem åbner din browser som en webside. Ofte er det en falsk loginside, for eksempel fra din webmail eller fra Microsoft, med din egen adresse allerede udfyldt. Det, du skriver, går til angriberen. Fordi filen ligger på din egen computer, ser du ingen mistænkelig webadresse i adresselinjen.
- Zip-filer med en adgangskode, hvor adgangskoden står i selve mailen. En virusscanner kan ikke kigge ind i et krypteret arkiv. Det er netop derfor, angribere gør det. En almindelig zip uden adgangskode er ikke nødvendigvis mistænkelig, men se, hvad der ligger i den, før du åbner noget.
Og pdf? En pdf er som regel sikker at se, især i browseren. Faren ligger i indholdet: en knap "Se faktura" eller en QR-kode, der fører til en falsk loginside. Vær lige så kritisk over for et link i en pdf som over for et link i en mail (lektion 2.4).
Læs navnet fra højre mod venstre
Windows skjuler som standard filtypenavnet på kendte filtyper. En fil med navnet
offerte-bruidsboeket.pdf.exevises så som "offerte-bruidsboeket.pdf". For Windows tæller kun det sidste filtypenavn: det her er et program. Ikonet siger heller ikke noget, for et program kan få et hvilket som helst ikon med, også ikonet for en pdf.
Webmailen viser navnet, sådan som det står i mailen, med alle filtypenavne. Læs det derfor i webmailen, før du downloader noget. Er navnet for langt og afkortet, så kig i Mere > Vis kilde ved filename. Begynd til højre: hvad står der efter det sidste punktum? Hold også øje med lange navne med mange mellemrum før det rigtige filtypenavn, og med navne som "Factuur_2026_pdf.zip": de indeholder "pdf", men er en zip.
Tip til Windows: slå filtypenavne til i Stifinder under Vis. Så ser du altid det rigtige filtypenavn.
Se eller downloade?
Klikker du i webmailen på navnet på en vedhæftet fil, åbner webmailen den i et nyt vindue, hvis din browser kan vise den slags fil, for eksempel en pdf eller et billede. Det er den sikreste måde at kigge på: browseren viser filen i sit eget afskærmede miljø og starter ikke noget program på din computer.
Downloader du en vedhæftet fil og åbner den fra din computer, sker det via det program, der hører til filtypenavnet: Word, Excel eller, ved en .exe, selve filen. Det er der, risikoen ligger. Download derfor kun det, du har brug for og venter.
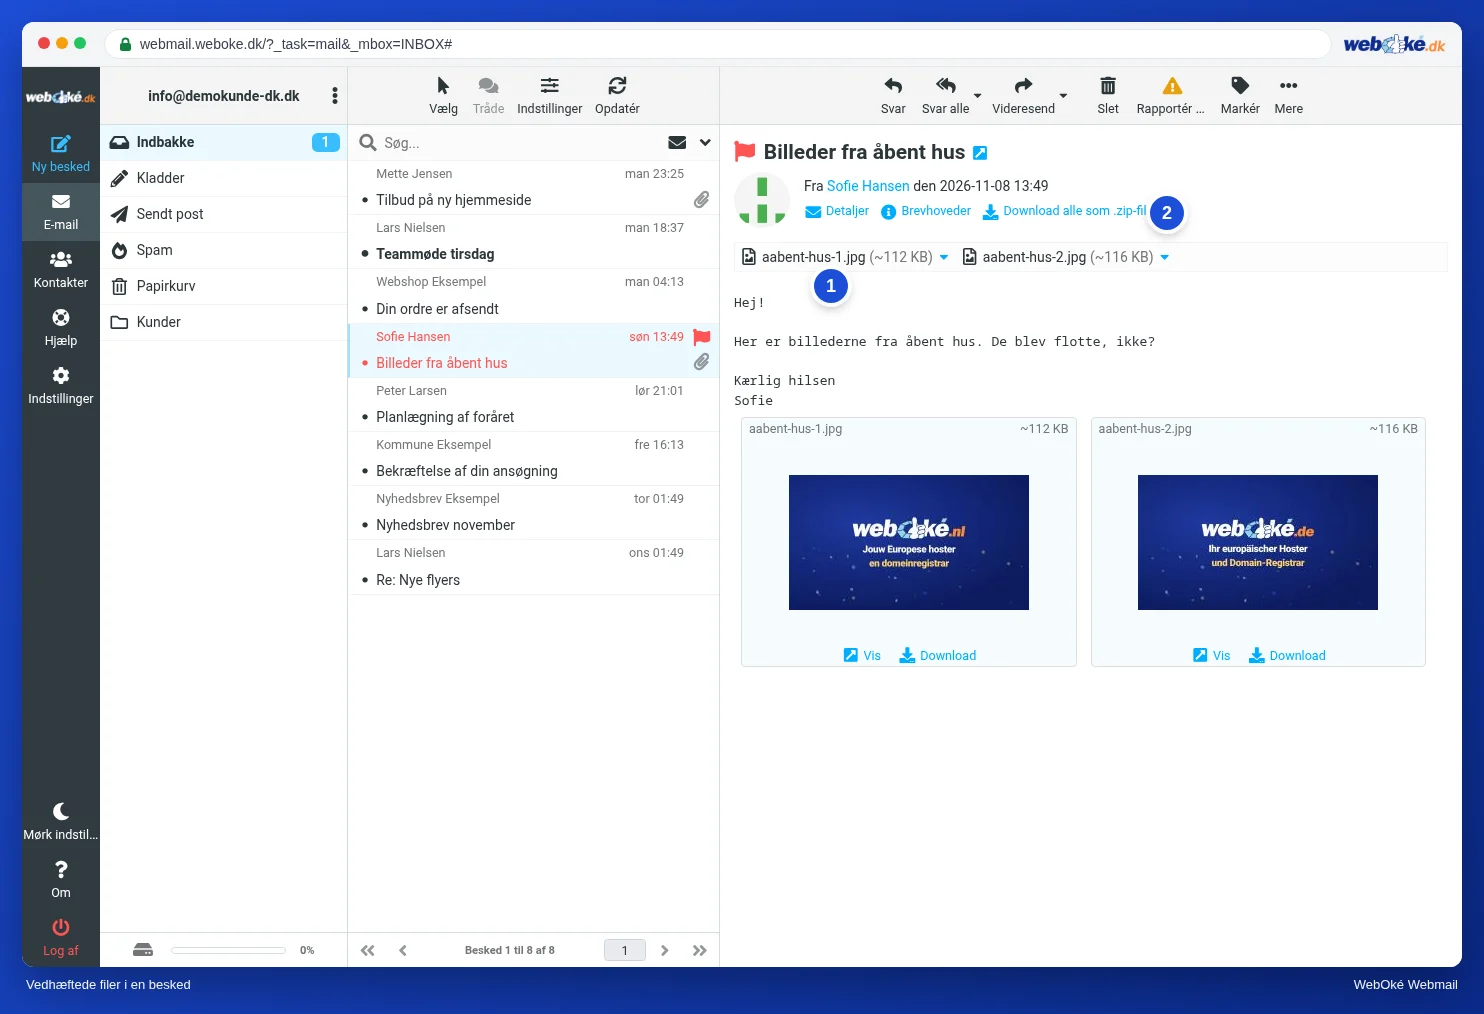
På billedet ser du en besked med to billeder vedhæftet og linket Download alle som .zip-fil. Linket giver dig én zip-fil med alle vedhæftede filer. Praktisk, men på den måde downloader du også vedhæftede filer, du ikke har set.
Tillid afhænger af situationen
En vedhæftet fil er ikke kun sikker eller farlig på grund af filtypen. Situationen tæller også. Stil dig selv tre spørgsmål:
- Venter jeg det her? Sanne bad Ahmed om et billede af kjolen; en .jpg fra Ahmed er så logisk. En uventet "faktura" fra et firma, hvor hun aldrig har købt noget, er det ikke.
- Passer filen til historien? Et tilbud er en pdf. Et tilbud som .html, .iso eller zip med adgangskode passer ikke.
- Stemmer afsenderen? Se på adressen og domænet (lektion 2.2). Men pas på: også en ægte afsender kan være hacket. Hvis Daans mailboks er overtaget, kommer en farlig vedhæftet fil helt normalt fra daan@example.com, ofte som svar i en eksisterende samtale.
Er du i tvivl, så spørg via en anden kanal: ring til afsenderen på et nummer, du allerede havde, eller send en ny besked (ikke som svar på den mistænkelige mail). En ægte afsender synes ikke, det er mærkeligt.
Har du alligevel åbnet noget, der ikke stemmer? Tag computeren af netværket, skift dine adgangskoder fra en anden enhed, og få hjælp. Kurset Sikker online beskriver det trin for trin.
I praksis: sådan fungerer det i webmailen
Vedhæftede filer står i webmailen over beskedens tekst. Klik på navnet for at se filen; via pilen ved siden af navnet kan du blandt andet vælge at downloade. Download alle som .zip-fil giver én zip-fil. Roundcube-vejledningen beskriver knapperne under Åbn og gem vedhæftede filer. I anden webmail, som Gmail eller Outlook.com, fungerer det på lignende måde: også der kan du først se en vedhæftet fil i browseren, før du downloader den.
Opsummering
- En vedhæftet fil er en del af mailen (MIME), kodet som tekst med base64; navn og type vælger afsenderen selv.
- Farlige er programmer og scripts, genveje og diskfiler, Office med makroer, html-vedhæftninger og zip-filer med en adgangskode.
- Læs et filnavn fra højre mod venstre; kun det sidste filtypenavn tæller, og ikonet beviser ingenting.
- At se filen i browseren er sikrere end at downloade og åbne den.
- Er du i tvivl, så kontrollér via en anden kanal; også en kendt afsender kan være hacket.
Quiz
Opgave
Opgave A2.3: Hvilke vedhæftede filer stoler du ikke på? Materialet bijlagen-1.txt står under denne opgave: ti nummererede vedhæftede filer, hver med afsenderen og situationen, mailen kom ind i. Vurdér hver vedhæftet fil med de tre spørgsmål fra denne lektion (venter jeg det her, passer filen til historien, stemmer afsenderen) og med det, du ved om filtypenavne. Udfyld numrene på de vedhæftede filer, du ikke åbner. Programmet sammenligner dit udvalg med svarnøglen og viser for hver vedhæftet fil, om dit valg er rigtigt, og hvorfor.
Læs videre
Hvor der står trin i webmailen, gælder de for webmailen hos WebOké; i anden webmail fungerer det på lignende måde.
- Roundcube Webmail 3.2: Åbn og gem vedhæftede filer
- Gratis kursus Sikker online for virksomheder 1.2: Phishing, CEO-svindel og fakturasvindel
- Gratis kursus Sikker online for virksomheder 3.5: Klikket: hvad nu?
- Overtaget mailboks eller spam fra din adresse: sådan rydder du op
- RFC 2045, MIME del 1, med base64 (engelsk): https://www.rfc-editor.org/rfc/rfc2045