
Modul 2 · 2.4
Genkend phishing i din webmail
Modul 2: Læs mail · Læsetid: 10 minutter
Læringsmål: Efter denne lektion kan du genkende kendetegnene ved en phishingmail. Du kan tjekke i webmailen, hvor et link og et svar reelt går hen, og du ved, hvad du gør med en mistænkelig mail, og hvis du alligevel har klikket.
Centrale begreber: phishing, linktekst, rigtigt link, domænenavn, subdomæne, lookalike-domæne, Svar til, advarsel om mistænkelige adresser, Rapportér spam, en anden kanal
Hvad phishing er
Phishing er en mail, der prøver at lokke dig til at gøre noget, som hjælper afsenderen: logge ind på en falsk side, foretage en betaling, åbne en vedhæftet fil eller sende oplysninger tilbage. Ordet kommer fra det engelske fishing: angriberen kaster en line ud og venter på, hvem der bider på.
Det meste phishing handler ikke om din computer, men om dig. Der er ofte ingen virus i. Mailen vil bare have, at du selv gør noget. Derfor hjælper en virusscanner kun begrænset, mens det hjælper at kende tricksene.
De faste ingredienser
Næsten alle phishingmails bruger et eller flere af disse virkemidler:
- Hast: "inden for 24 timer", "allerede i dag", "sidste påmindelse". Den, der har travlt, tjekker mindre.
- Trusler: din mailboks bliver lukket, dit domæne udløber, der er en betaling, der mangler, din pakke bliver sendt retur.
- Belønning eller nysgerrighed: en tilbagebetaling, et delt dokument, en talebesked.
- En knap eller et link til en side, der ligner din banks, din udbyders eller din webmails.
- En afsender eller et domæne, der næsten passer.
- En afvigende svaradresse, så dit svar havner hos svindleren.
En mail med hast og et link til en login-side fortjener altid et ekstra blik, også selv om den ser pæn ud. God phishing har ikke længere stavefejl.
Linktekst og rigtigt link
I en mail er den tekst, du ser, og den adresse, linket fører til, to forskellige ting. I kilden til en mail ser det sådan ud:
<a href="https://login.weboke.nl.account-check.example/inloggen">
  https://webmail.weboke.dk
</a>
Du ser https://webmail.weboke.dk, men du kommer til en helt anden adresse. På en computer tjekker du det sådan: peg på linket eller knappen med musen uden at klikke. Nederst i browservinduet vises den rigtige adresse. På en telefon eller tablet holder du fingeren på linket; så får du en menu med adressen øverst. Vælg derefter ikke at åbne det.
Læs en webadresse
Den rigtige adresse skal du så også kunne læse korrekt. Se på stykket mellem https:// og den første skråstreg derefter. Læs det fra højre mod venstre: endelsen (.nl, .com, .example) og ordet foran den udgør tilsammen domænenavnet. Det er den del, der tæller.
https://webmail.weboke.dk/: domænenavnet er weboke.nl. Delen webmail foran gør det til et subdomæne; det kan kun ejeren af weboke.nl oprette.https://login.weboke.nl.account-check.example/inloggen: domænenavnet er account-check.example. Alt foran ("login.weboke.nl") er et subdomæne, som angriberen selv har valgt. Det er det mest kendte trick.https://weboke-beveiliging.example/: et lookalike-domæne. Det indeholder et kendt navn, men det er et andet domæne, som alle kan registrere.https://www.example.com@account-check.example/: alt foran @ ignoreres; du kommer til account-check.example.
Der findes også domæner, der bruger bogstavtricks: tallet 0 i stedet for bogstavet o, rn i stedet for m, eller bogstaver fra et andet alfabet, der ser ens ud. Kan du ikke se forskellen med det blotte øje, hjælper en adgangskodemanager: den udfylder kun din adgangskode på det rigtige domæne (lektion 1.3).
Afsender og Svar til
I lektion 2.2 så du, at visningsnavnet intet beviser, og at Svar til kan have sin egen adresse. Ved phishing optræder de to ofte sammen. Mailen påstår at komme fra "WebOké Support", adressen er support@weboke-beveiliging.example, og Svar til peger på en gratis mailadresse. Eller mailen kommer fra din direktørs rigtige adresse, men Svar til peger på et andet domæne. Det sidste ser du ofte ved CEO-svindel: en "hastende betaling", som direktøren angiveligt beder om fra et møde.
Webmailen hjælper lidt. Indeholder afsenderens adresse tegn, der ligner almindelige bogstaver, men ikke er det, viser webmailen en advarsel over beskeden om, at den indeholder mailadresser, som måske ikke er til at stole på. Ser du den advarsel, så behandl mailen som mistænkelig. Ser du den ikke, siger det intet: det meste phishing bruger bare et andet domæne.
Og husk fra lektion 2.2: en mail, der klarer SPF, DKIM og DMARC uden problemer, kan stadig være phishing. Angriberen bruger så sit eget, rigtige domæne.
Hvad du gør med en mistænkelig mail
- Klik ikke, svar ikke, åbn ingen vedhæftede filer. Heller ikke for "lige at kigge".
- Gå selv til siden. Handler mailen om din bank, din udbyder eller en pakke? Åbn siden eller appen, som du plejer, via et bogmærke eller ved selv at skrive adressen. Står der intet, var mailen falsk.
- Ring, hvis du er i tvivl, på et nummer, du allerede havde, ikke et nummer fra mailen.
- Rapportér mailen. I webmailen hos WebOké med Rapportér spam: beskeden sendes til WebOkés spamteam og til din mappe Spam. Handler mailen om din bank, så videresend den også til bankens adresse til anmeldelser. Du kan også anmelde phishing til politiet (https://politi.dk/) og sikkerdigital.dk (https://sikkerdigital.dk/).
- Advar dine kolleger, hvis mailen gik til flere i din organisation.
Har du alligevel klikket eller logget ind?
Det kan ske for alle. Hurtig handling gør den største forskel.
- Skift din adgangskode med det samme fra en enhed, du stoler på, og også alle andre steder, hvor du brugte samme adgangskode.
- Slå totrinsbekræftelse til (lektion 8.1).
- Tjek din mailboks for spor. Angribere, der kommer ind i en mailboks, opretter ofte et filter, der videresender eller skjuler mail, eller de ændrer Svar til i din identitet. Se under Indstillinger > Filtre, Indstillinger > Identiteter og under Ikke tilstede, om der står noget, du ikke selv har oprettet.
- Har du indtastet betalingsoplysninger? Ring straks til din bank.
- Sender din mailboks pludselig spam? Giv din udbyder besked.
I praksis: sådan fungerer det i webmailen
I webmailen peger du på et link for at se den rigtige adresse nederst i din browser. Med Detaljer ser du afsenderens adresse, og i skrivevinduet ser du, hvor et svar går hen. Knappen Rapportér spam sidder over beskeden.
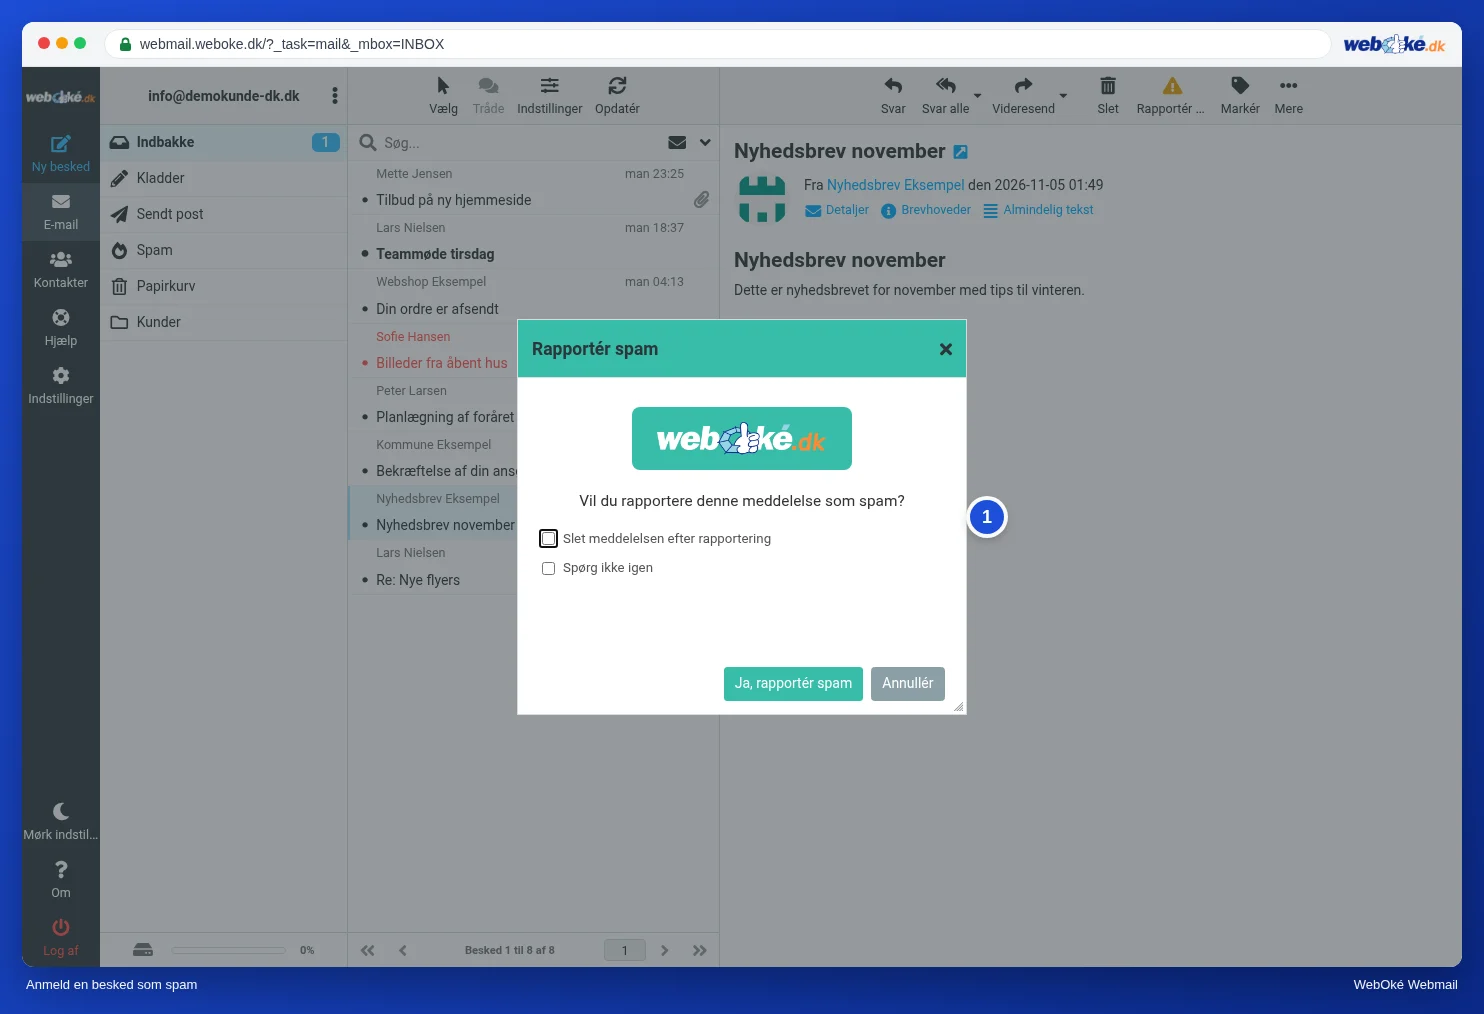
På billedet ser du det vindue, der vises, når du klikker på Rapportér spam. Roundcube-vejledningen beskriver det under Rapportér spam. I anden webmail, som Gmail eller Outlook.com, fungerer det på samme måde: dér hedder knappen for eksempel Rapportér phishing eller Rapportér.
Opsummering
- Phishing arbejder med hast, trusler, et link til en falsk side og en afsender, der næsten passer.
- Linktekst og rigtigt link er forskellige: peg med musen, eller hold fingeren på linket på din telefon.
- Læs domænenavnet fra højre mod venstre; alt, der står foran, vælger ejeren af det domæne selv.
- Svar til med et andet domæne og advarslen om mistænkelige adresser er signaler; en bestået DMARC-kontrol beviser intet om pålidelighed.
- Klik ikke, gå selv til siden, rapportér; har du alligevel klikket: skift adgangskode, og gennemgå dine filtre og identiteter.
Quiz
Opgave
Opgave A2.4: Analysér en mistænkelig mail. Materialet phishing-1.eml ligger under denne opgave. Åbn det som tekst (for eksempel i Notesblok eller TextEdit, ikke i dit mailprogram), og find headerne From og Reply-To og adressen bag knappen i indholdet (href). Udfyld: det rigtige afsenderdomæne, det domæne, knappen reelt fører til, domænet i Svar til, og vælg, om du stoler på mailen. Programmet sammenligner dine svar med svarnøglen og viser for hvert spørgsmål, hvor du kunne have fundet det i filen.
Læs videre
Hvor der står trin i webmailen, gælder de for webmailen hos WebOké; i anden webmail fungerer det på samme måde.
- Roundcube Webmail 11.2: Rapportér spam med knappen Rapportér spam
- Er denne mail virkelig fra WebOké? Sådan genkender du phishing og bruger kampagnekoden
- Genkend phishing: sådan læser du et link og en afsender
- Overtaget mailboks eller spam fra din adresse: sådan rydder du op
- Gratis kursus Sikker online for virksomheder 1.2: Phishing, CEO-svindel og fakturasvindel
- Gratis kursus Sikker online for virksomheder 3.2: Læs domæner og links
- Gratis kursus Sikker online for virksomheder 3.5: Klikket: hvad nu?